Oxidized: Instalación y Configuración para Copias de Seguridad de Red (Guía 2026)
🚀 Resumen Exprés (30s)
- ✅ Rol: Automatización del respaldo de las configuraciones de red (Cisco, Juniper, HP).
- ✅ Ventaja: Código abierto, ligero, compatible con cientos de modelos.
- ✅ Salida: Respaldo en archivos planos o en un repositorio Git para el control de versiones.
Ideal para reemplazar Rancid y modernizar su gestión NCM.


Tabla de contenidos
OXIDIZED – Instalación y configuración
Oxidized es una herramienta de código abierto destinada a los administradores e ingenieros de redes. Se utiliza principalmente para automatizar el respaldo de la configuración de los equipos de red, como routers y switches, a través de SSH o Telnet. Aquí tienes un resumen general de las funcionalidades y el uso de Oxidized:
Oxidized simplifica el respaldo automatizado de las configuraciones de red, ofreciendo una solución versátil para diversos equipos. Almacena estas configuraciones, permitiendo un seguimiento y una gestión eficaces. Además, se integra con otras herramientas para automatizar la gestión de la red. La seguridad es también una prioridad, protegiendo los datos sensibles. En resumen, Oxidized hace que la gestión de red sea fluida y segura.
Instalar Oxidized
A continuación, presento un ejemplo sobre una distribución Ubuntu:
apt update && apt ugprade && apt -y install ruby ruby-dev libsqlite3-dev libssl-dev pkg-config cmake libssh2-1-dev libicu-dev zlib1g-dev g++
gem install oxidized -v 0.28.0 && gem install oxidized-script oxidized-web
Configurar Oxidized
La configuración de Oxidized está en formato YAML y puede cargarse desde dos ubicaciones: /etc/oxidized/config (configuración del sistema) y ~/.config/oxidized/config (configuración del usuario). Estos archivos se fusionan para mayor flexibilidad; por ejemplo, para almacenar información global del sistema e información específica del usuario.
Se recomienda ejecutar Oxidized con su propio nombre de usuario para una práctica óptima. Esto se puede hacer utilizando herramientas estándar de línea de comandos para una gestión eficiente.
useradd -s /bin/bash -m oxidized
Se recomienda no ejecutar Oxidized como superusuario (root).
Cambiar al usuario oxidized: su oxidized && cd
Ejecutar el comando: oxidized
Esto creará el archivo: ~/.config/oxidized/config
| username: admin password: strongpasspass model: ios resolve_dns: true interval: 3600 use_syslog: false debug: false threads: 30 timeout: 20 retries: 3 prompt: !ruby/regexp /^([\w. @scripts/electrotuto-speed-booster-v3.php]+[#>]\s?)$/ rest: 127.0.0.1:8888 next_adds_job: false groups: {} models: {} pid: « /home/oxidized/.config/oxidized/pid » stats: history_size: 10 input: default: ssh, telnet debug: false ssh: secure: false ftp: passive: true utf8_encoded: true output: default: file file: directory: « /home/oxidized/.config/oxidized/configs » source: default: csv csv: file: « /home/oxidized/.config/oxidized/switch.db » delimiter: !ruby/regexp /:/ map: name: 0 model: 1 gpg: false model_map: cisco: ios juniper: junos |
Cree el archivo /home/oxidized/.config/oxidized/switch.db e inserte esta información: 172.16.2.251:ios
Ejecutar el comando: oxidized
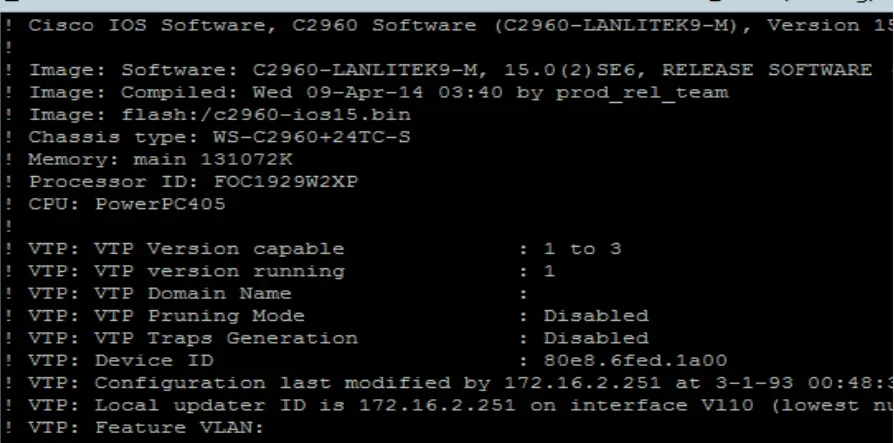
Esto tendrá el efecto de recuperar la configuración del switch y guardarla en el directorio: /home/oxidized/.config/oxidized/configs
Extracto del archivo de configuración 172.16.2.251:
También se pueden tener varios grupos de equipos con diferentes identificadores y contraseñas. Oxidized admite esta configuración.
¡Éxito con la configuración!
Consulte también nuestro artículo comparativo sobre Rancid y Oxidized.
Errores frecuentes durante la instalación de Oxidized
- Configuración incorrecta de las credenciales SSH/Telnet: Verifique bien sus credenciales en el archivo de configuración.
- Problemas de dependencias de Ruby: Asegúrese de haber instalado todas las gemas necesarias.
- Cortafuegos bloqueando las conexiones: Compruebe que el puerto SSH esté abierto entre el servidor Oxidized y sus equipos.
- Archivo de configuración YAML mal formateado: Un simple error de sangría (indentación) puede impedir el inicio del servicio.
A leer también: Rancid vs Oxidized: ¿Qué solución elegir para su red?