CVE-2026-48356 : Faille Critique sur Adobe Commerce and Magento – Diagnostic et Patch
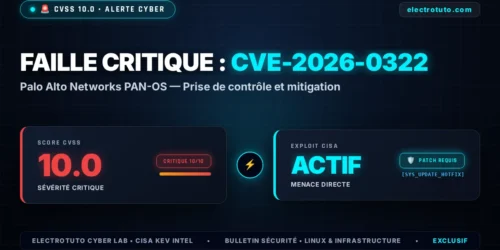
Un bulletin d’alerte de cybersécurité critique a été émis pour CVE-2026-48356, ciblant les infrastructures Adobe Commerce and Magento.
Cette vulnérabilité permet une prise de contrôle distante et exige l’application immédiate des mesures de diagnostic et de mitigation ci-dessous.
🛡️ Boîte à Outils SysAdmin & Sécurité Recommandée
RECOMMANDATION OFFICIELLE
Solutions professionnelles et alertes en direct pour auditer, sécuriser et superviser vos serveurs Linux.
💻 Commandes d’Intervention Linux / Bash (Diagnostic & Patch)
1. Diagnostic : Identifier si votre version est vulnérable
# Vérifier la version installée (Debian/Ubuntu)
dpkg -l | grep -i commerceandmagen

# Vérifier la version installée (RHEL/CentOS/Rocky)
rpm -qa | grep -i commerceandmagen

# Identifier les ports et services en écoute
ss -tulnp | grep -i commerceandmagen
2. Correctif : Appliquer la mise à jour de sécurité
# Mise à jour des dépôts et patch ciblé (APT)
sudo apt-get update && sudo apt-get --only-upgrade install -y commerceandmagen

# Mise à jour ciblée (DNF / YUM)
sudo dnf upgrade -y commerceandmagen

# Redémarrage propre du démon après patch
sudo systemctl restart commerceandmagen && sudo systemctl status commerceandmagen
3. Mitigation d’urgence (si le patch n’est pas immédiatement déployable)
# Isoler le port du service exposé aux seuls réseaux internes autorisés
sudo iptables -A INPUT -p tcp --dport 8080 -s 10.0.0.0/8 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 8080 -j DROP
💡 FAQ Technique & Sécurité : CVE-2026-48356
❓ Quelle est la criticité réelle de CVE-2026-48356 ?
La faille CVE-2026-48356 affiche un score CVSS de 10.0/10 (CRITIQUE (CVSS 10.0)). Elle permet dans la plupart des scénarios une exécution de code à distance ou un contournement complet d’authentification.
❓ Quels systèmes Adobe sont vulnérables ?
Les déploiements Commerce and Magento de Adobe non mis à jour vers la version de patch la plus récente sont exposés à une prise de contrôle directe.
❓ Quelle est la procédure immédiate pour mitiger CVE-2026-48356 ?
Appliquez sans délai les commandes de mise à jour indiquées ou isolez le service via pare-feu (iptables) en restreignant l’accès réseau aux adresses IP de confiance.
Description officielle du NIST / CISA
Adobe Commerce and Magento contain an unrestricted upload of file with dangerous type vulnerability that could result in arbitrary code execution in the context of the current user, potentially gaining elevated access or control over the victim’s account or session.
Référence officielle : CVE-2026-48356 (NVD)