CVE-2026-96655 : Faille Critique sur Plex Media Server – Diagnostic et Patch
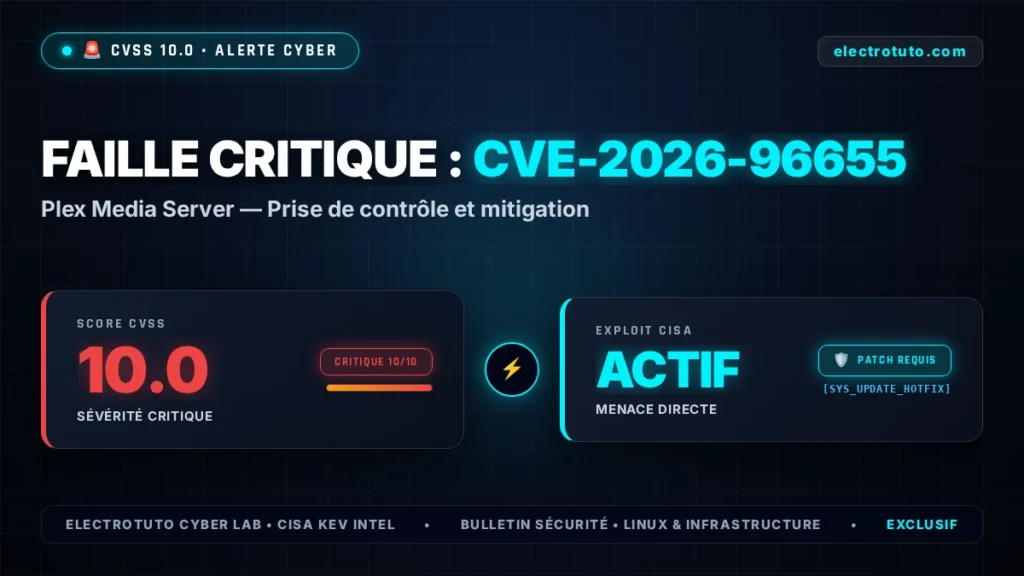
Un bulletin d’alerte de cybersécurité critique a été émis pour CVE-2026-96655, ciblant les infrastructures Plex Media Server.
Cette vulnérabilité permet une prise de contrôle distante et exige l’application immédiate des mesures de diagnostic et de mitigation ci-dessous.
🛡️ Boîte à Outils SysAdmin & Sécurité Recommandée
RECOMMANDATION OFFICIELLE
Solutions professionnelles et alertes en direct pour auditer, sécuriser et superviser vos serveurs Linux.
💻 Commandes d’Intervention Linux / Bash (Diagnostic & Patch)
1. Diagnostic : Identifier si votre version est vulnérable
# Vérifier la version installée (Debian/Ubuntu)
dpkg -l | grep -i mediaserver

# Vérifier la version installée (RHEL/CentOS/Rocky)
rpm -qa | grep -i mediaserver

# Identifier les ports et services en écoute
ss -tulnp | grep -i mediaserver
2. Correctif : Appliquer la mise à jour de sécurité
# Mise à jour des dépôts et patch ciblé (APT)
sudo apt-get update && sudo apt-get --only-upgrade install -y mediaserver

# Mise à jour ciblée (DNF / YUM)
sudo dnf upgrade -y mediaserver

# Redémarrage propre du démon après patch
sudo systemctl restart mediaserver && sudo systemctl status mediaserver
3. Mitigation d’urgence (si le patch n’est pas immédiatement déployable)
# Isoler le port du service exposé aux seuls réseaux internes autorisés
sudo iptables -A INPUT -p tcp --dport 8080 -s 10.0.0.0/8 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 8080 -j DROP
💡 FAQ Technique & Sécurité : CVE-2026-96655
❓ Quelle est la criticité réelle de CVE-2026-96655 ?
La faille CVE-2026-96655 affiche un score CVSS de 10.0/10 (CRITIQUE (CVSS 10.0)). Elle permet dans la plupart des scénarios une exécution de code à distance ou un contournement complet d’authentification.
❓ Quels systèmes Plex sont vulnérables ?
Les déploiements Media Server de Plex non mis à jour vers la version de patch la plus récente sont exposés à une prise de contrôle directe.
❓ Quelle est la procédure immédiate pour mitiger CVE-2026-96655 ?
Appliquez sans délai les commandes de mise à jour indiquées ou isolez le service via pare-feu (iptables) en restreignant l’accès réseau aux adresses IP de confiance.
Description officielle du NIST / CISA
Plex Media Server contains a server-side request forgery (SSRF) vulnerability that could allow an authenticated user to request arbitrary internal or external addresses via the ‘/video/:/transcode/universal’ path parameter. This vulnerability can be chained with CVE-2026-96652, CVE-2026-96654, and CVE-2026-96656.
Référence officielle : CVE-2026-96655 (NVD)